Viele Datenschutzrichtlinien beschreiben die Website, die existierte, als der Anwalt oder Generator das Dokument erstellte. Die Live-Website hat sich weiterentwickelt. Das Marketing hat einen Scheduler hinzugefügt, die Entwicklung hat die Analytik ersetzt, ein Plugin hat ein CAPTCHA eingeführt, und Formularübermittlungen gelangen jetzt in ein CRM. Die Richtlinie nennt immer noch den alten Stack.
Dies ist nicht primär ein Fehler im Copywriting. Es ist ein Fehler im Release-Management. Das Dokument und die Laufzeit durften sich durch separate Prozesse entwickeln.
Die Lösung ist eine Versöhnungsübung: Vergleichen Sie, was die Mitteilung sagt, mit dem, was der Browser, der Server und die verbundenen Systeme tatsächlich tun. Dieser Artikel erklärt den technischen Teil dieser Übung. Rechtliche Schlussfolgerungen und endgültige Formulierungen sollten von qualifiziertem Rechtsbeistand überprüft werden.
Behandeln Sie die Richtlinie als eine Reihe testbarer Ansprüche
Fazit: Wandeln Sie jeden wesentlichen Satz in eine Frage um, die mit Beweisen beantwortet werden kann.
„Wir verwenden Analytik nur mit Zustimmung“ wird zu: Erscheint eine Analytikanfrage oder ein Identifikator vor der Zustimmung? „Wir bewahren Anfragen sechs Monate lang auf“ wird zu: Befolgen das Postfach, CRM, die Datenbank und Backups diesen Zeitplan? „Wir teilen keine Daten mit Dritten“ wird zu: Welche externen Hosts und Dienstanbieter erhalten eine Anfrage oder Übermittlung?
Erstellen Sie eine Versöhnungstabelle:
| Anspruch der Richtlinie | Laufzeitbeweis | Eigentümer | Ergebnis |
|---|---|---|---|
| Optionale Analytik beginnt nach Zustimmung | Saubere Browser-Netzwerkanalyse | Marketing Engineering | Übereinstimmung / Unübereinstimmung |
| Kontaktdaten gelangen in benannte Systeme | Payload-Trace und Integrationskarte | Vertriebsoperationen | Übereinstimmung / Unübereinstimmung |
| Aufbewahrungsfrist wird durchgesetzt | Löschauftrag und Musterdatensatz | Systembesitzer | Übereinstimmung / Unübereinstimmung |
| Widerruf stoppt zukünftiges Tracking | Zustandsbasierter Browser-Test | Web-Team | Übereinstimmung / Unübereinstimmung |
Eine Unübereinstimmung sagt nicht automatisch aus, ob die Software oder die Formulierung geändert werden sollte. Sie zeigt an, wo eine Entscheidung erforderlich ist.
Der Browser zeigt nur die erste Schicht
Fazit: Die Netzwerkinspektion findet Empfänger und Speicher auf der Seite, jedoch nicht den vollständigen Lebenszyklus nach der Übermittlung.
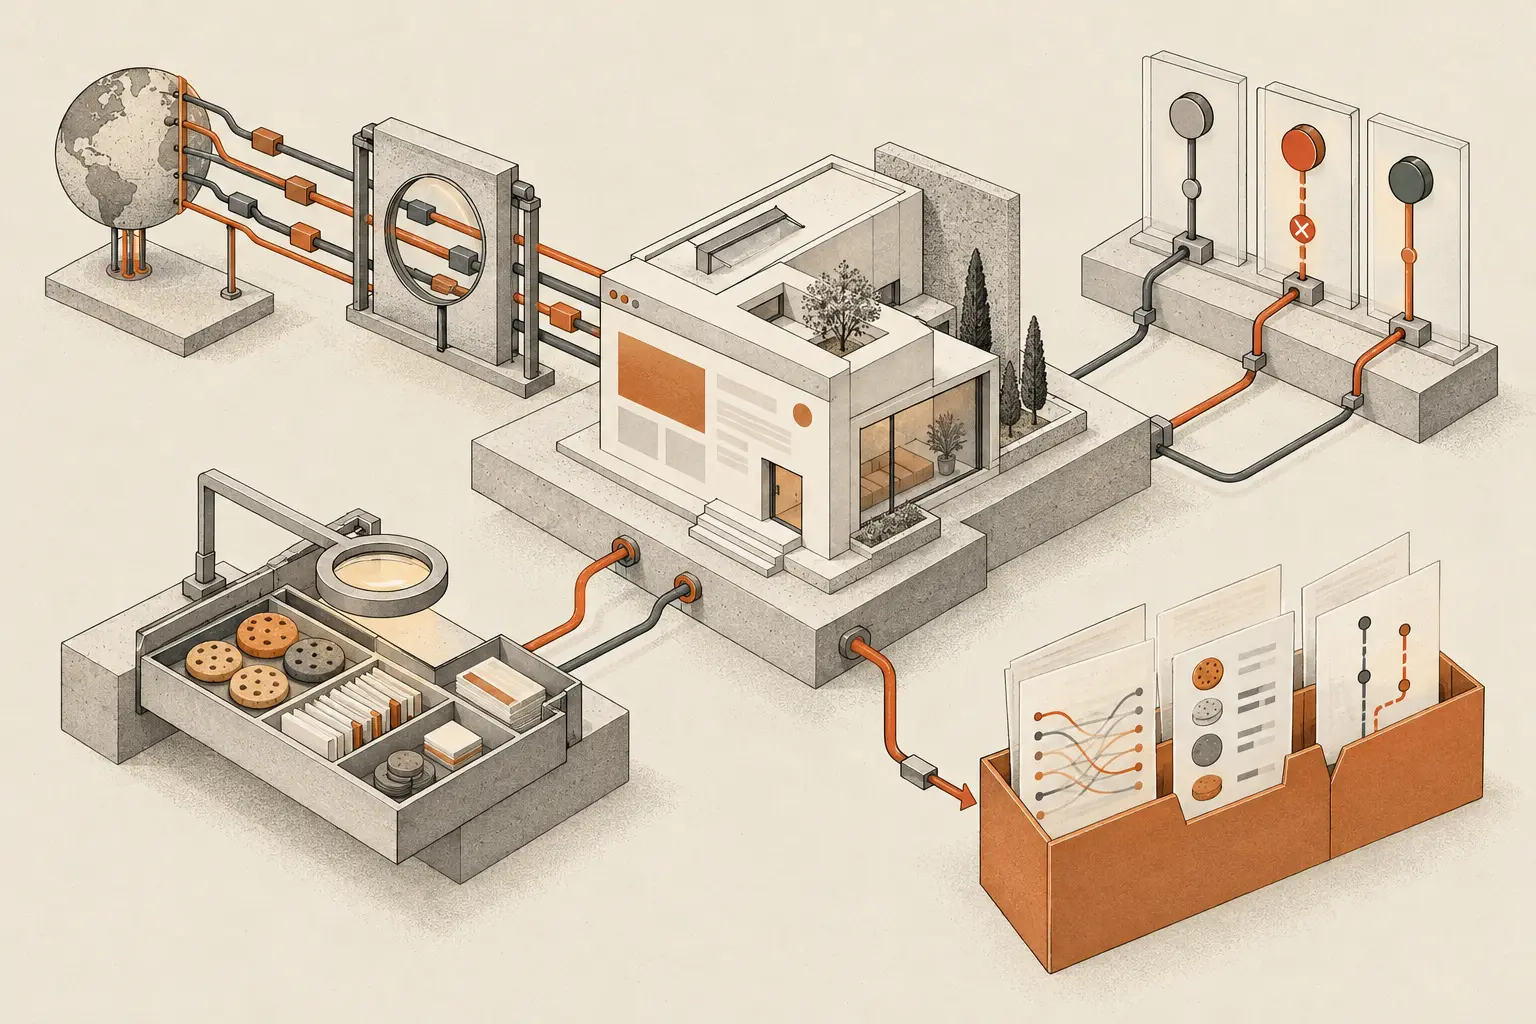
Verwenden Sie ein frisches Browserprofil, um den ersten Ladevorgang, Ablehnungen, selektive Zustimmung, vollständige Zustimmung und Widerruf aufzuzeichnen. Inventarisieren Sie externe Domains, Cookies, lokalen Speicher, Pixel und iframes. Überprüfen Sie Initiatoren, um eine Anfrage mit ihrer Quellkomponente zu verbinden.
Verfolgen Sie dann aktive Funktionen. Übermitteln Sie jedes Formular mit kontrollierten Testdaten. Verfolgen Sie den Datensatz in E-Mail, CRM, Support-Software und Automatisierungsplattformen. Überprüfen Sie Serverprotokolle, Fehlerüberwachung und Analytikereignisse auf unerwartete Feldwerte.
Das Ziel ist eine Karte, nicht ein Compliance-Score. Ein Crawler kann einen externen Host sehen, kann jedoch nicht zuverlässig den Vertrag, den Zweck, die rechtliche Grundlage oder ob eine Ausnahme gilt, bestimmen.
Formulare erstellen mehr Kopien als die Richtlinie vorschlägt
Fazit: Verfolgen Sie die Übermittlung über die Erfolgsmeldung hinaus.
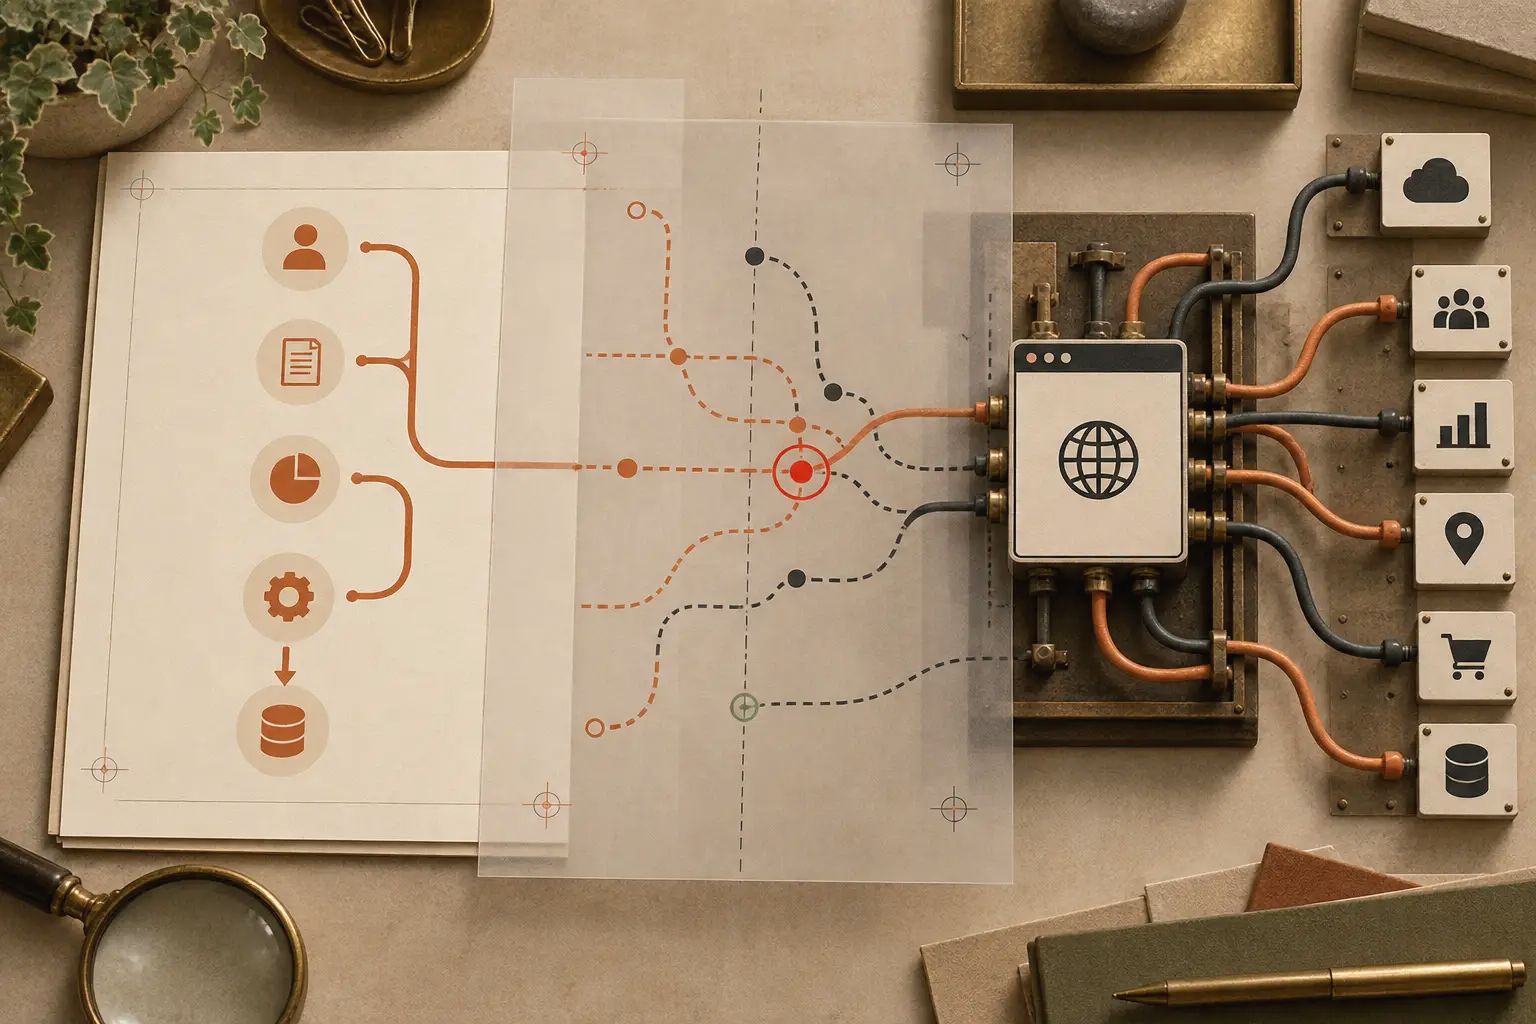
Ein typisches Kontaktformular kann einen Datenbankeintrag, eine E-Mail-Benachrichtigung, einen CRM-Leads, eine Spam-Filteranfrage, ein Protokoll zur Automatisierungsausführung und eine Sicherungskopie erstellen. Datei-Uploads können in der Objektspeicherung verbleiben, selbst nachdem der sichtbare Lead gelöscht wurde.
Testen Sie jedes Formular und dokumentieren Sie:
- übermittelte Felder und versteckte Metadaten
- jedes empfangende System
- Mitarbeiterrollen mit Zugriff
- Benachrichtigungsinhalte
- Standardaufbewahrungseinstellungen
- Löschverhalten in nachgelagerten Systemen
Verwenden Sie keine echten Kundendaten im Test. Kennzeichnen Sie den synthetischen Datensatz deutlich und entfernen Sie ihn anschließend.
Anbieternamen ändern sich schneller als rechtliche Seiten
Fazit: Versöhnen Sie die Richtlinie mit tatsächlichen Empfängern und Zwecken, nicht mit dem Plugin-Inventar des letzten Jahres.
Ein Team kann von einem Analytikprodukt zu einem anderen wechseln, während die Mitteilung weiterhin den ehemaligen Anbieter nennt. Ein Tag-Manager kann deaktivierte Tags beibehalten oder einen neuen Marketing-Endpunkt laden, ohne eine Überprüfung der Richtlinie vorzunehmen. Ein Update des Seitenbauers kann externe Schriftarten oder CDN-Anfragen einführen.
Führen Sie ein Anbieterregister, das mit der Komponentenverantwortung verknüpft ist. Jeder Eintrag sollte den Dienst, den Zweck, die Datenkategorien, die Hosting- oder Zugriffsregionen, den Konfigurationseigentümer und den Vertragsstandort aufzeichnen. Die Dokumentation des Anbieters kann Produktoptionen erklären, aber nur Ihre Laufzeit- und Kontokonfiguration zeigt, welche Option Sie verwenden.
Internationale Übertragungsmechanismen und Bedingungen für Verarbeiter erfordern eine rechtliche Überprüfung. Die Technik sollte genaue Ziele und Konfigurationsbeweise bereitstellen und keine rechtlichen Schlussfolgerungen aus der Marketingseite eines Anbieters ableiten.
Aufbewahrungssprache hat oft keine Umsetzung
Fazit: Vergleichen Sie die angegebenen Zeiträume mit allen aktiven Kopien und den Aufträgen, die sie durchsetzen.
Durchsuchen Sie primäre Datenbanken, CRMs, Postfächer, Protokolle, Exporte und Backups. Eine Richtlinie kann einen bestimmten Zeitraum versprechen, während die Anwendung keinen Löschauftrag hat. Sie kann auch den sichtbaren Datensatz löschen, aber Anhänge oder Ereignispayloads unbegrenzt aufbewahren.
Für jeden Speicher erfassen Sie den konfigurierten Zeitraum, den verantwortlichen Auftrag oder manuellen Prozess, die Fehlerüberwachung und das Wiederherstellungsverhalten. Der Rechtsbeistand sollte den Zeitraum und Ausnahmen bestätigen. Die Technik kann dann die genehmigte Regel ausführbar machen.
Einwilligungsbeschreibungen müssen mit Zustandsübergängen übereinstimmen
Fazit: Testen Sie, was sich ändert, wenn der Besucher wählt, ablehnt und später widerruft.
Viele Richtlinien beschreiben Kategorien korrekt, während die Website sie falsch implementiert. Häufige Fehler sind, dass Analytik vor der Zustimmungsschnittstelle geladen wird, abgelehnte Dienste auf der nächsten Seite zurückkehren, eine Widerrufskontrolle ein Cookie löscht, aber Tags weiterhin aktiv bleiben, und Kategorielabels, die nicht mit geladenen Diensten übereinstimmen.
Erstellen Sie eine Zustandsmatrix und dokumentieren Sie beobachtbare Ergebnisse:
| Zustand | Erwartetes technisches Verhalten |
|---|---|
| Keine Entscheidung | Nur genehmigte Standardoperationen |
| Ablehnung optional | Optionale Tags bleiben blockiert |
| Analytik auswählen | Nur die ausgewählte Kategorie startet |
| Widerruf | Zukünftige optionale Aktivitäten stoppen |
Das Rechtsteam entscheidet, was in jede Kategorie gehört. Der Test beweist, ob der bereitgestellte Code dieser Entscheidung folgt.
Beheben Sie das System, bevor Sie den Satz polieren
Fazit: Schreiben Sie eine Mitteilung nicht um, um unnötiges oder unbeabsichtigtes Verhalten zu normalisieren.
Wenn eine Unübereinstimmung auftritt, verwenden Sie diese Reihenfolge:
- Bestätigen Sie die Beobachtung und identifizieren Sie den Komponentenbesitzer.
- Fragen Sie, ob der Datenfluss für die beabsichtigte Funktion notwendig ist.
- Entfernen, minimieren, lokalisieren oder verzögern Sie ihn, wo es praktikabel ist.
- Holen Sie eine rechtliche Überprüfung für das, was bleibt, ein.
- Aktualisieren Sie die Mitteilung und interne Aufzeichnungen.
- Fügen Sie einen Regressionstest oder eine Release-Kontrolle hinzu.
Manchmal ist die Richtlinie falsch. Manchmal ist die Implementierung falsch. Oft sind beide zu vage, weil niemand eine vollständige Flusskarte hatte.
Halten Sie die beiden nach dem Audit synchronisiert
Fazit: Machen Sie die Datenschutzversöhnung zu einem Teil der normalen Lieferung und nicht zu einem jährlichen Dokumentenprojekt.
Fügen Sie eine kurze Datenschutzfrage zu Funktionsbriefings und Pull-Requests hinzu: Wird diese Änderung benutzerdatenbezogene Daten sammeln, speichern, übertragen, offenlegen oder löschen? Wenn ja, verlinken Sie das Update des Datenflusses, die Überprüfung des Anbieters und die erforderliche Änderung der Richtlinie im selben Release-Ticket.
Überwachen Sie unerwartete Drittanbieter-Hosts und Speicher-Keys auf wichtigen Vorlagen. Überprüfen Sie regelmäßig die Ziele von Formularen und die Aufbewahrungsaufträge. Geben Sie der Datenschutzmitteilung einen technischen Eigentümer sowie einen rechtlichen Prüfer.
Das Ziel ist nicht eine kontinuierliche rechtliche Neufassung. Es geht darum, unsichtbare architektonische Änderungen zu verhindern, die die für die genaue Offenlegung Verantwortlichen umgehen.
Häufig gestellte Fragen
Kann ein automatisierter Scanner meine gesamte Website mit meiner Datenschutzrichtlinie vergleichen?
Er kann Domains, Cookies, Speicher und einige benannte Anbieter kennzeichnen. Er kann jedoch nicht jede Backend-Kopie sehen oder die korrekte rechtliche Grundlage bestimmen. Verwenden Sie Automatisierung zur Beweissammlung und einen Menschen zur Interpretation.
Sollte die Richtlinie jeden technischen Anbieter auflisten?
Das hängt von der Rolle, dem Kontext und den geltenden Offenlegungspflichten ab. Stellen Sie dem Rechtsbeistand eine vollständige Anbieter- und Empfängerkarte zur Verfügung, damit er das richtige Maß an Detail entscheiden kann.
Was sollte zuerst geändert werden, die Website oder die Richtlinie?
Bestimmen Sie zuerst das beabsichtigte und gerechtfertigte Verhalten. Entfernen Sie unbeabsichtigte oder unnötige Verarbeitung, implementieren Sie das genehmigte Design und lassen Sie die Mitteilung das resultierende System beschreiben.
Wie oft sollten wir sie versöhnen?
Überprüfen Sie bei wesentlichen Veröffentlichungen und Anbieterwechseln. Eine regelmäßige vollständige Überprüfung ist nützlich, sollte jedoch nicht das erste Mal sein, dass jemand einen neuen Datenfluss bemerkt.
Offizielle Referenzen
- DSGVO, einschließlich der Transparenzpflichten in den Artikeln 12 bis 14
- EDPB-Leitlinien zum Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen
- DSK-Leitfaden für Telemediendienstanbieter
Wenn Sie zuerst die Beweise benötigen, starten Sie den kostenlosen Website-Check: Er vergleicht die in Ihrer Datenschutzerklärung genannten Anbieter mit denen, die Ihre Startseite tatsächlich kontaktiert. Sehen Sie dann was ein technischer DSGVO-Website-Audit tatsächlich überprüfen kann, warum ein Cookie-Banner kein Beweis für Kontrolle ist und unseren Leitfaden zu versteckten Drittanbieteranfragen.