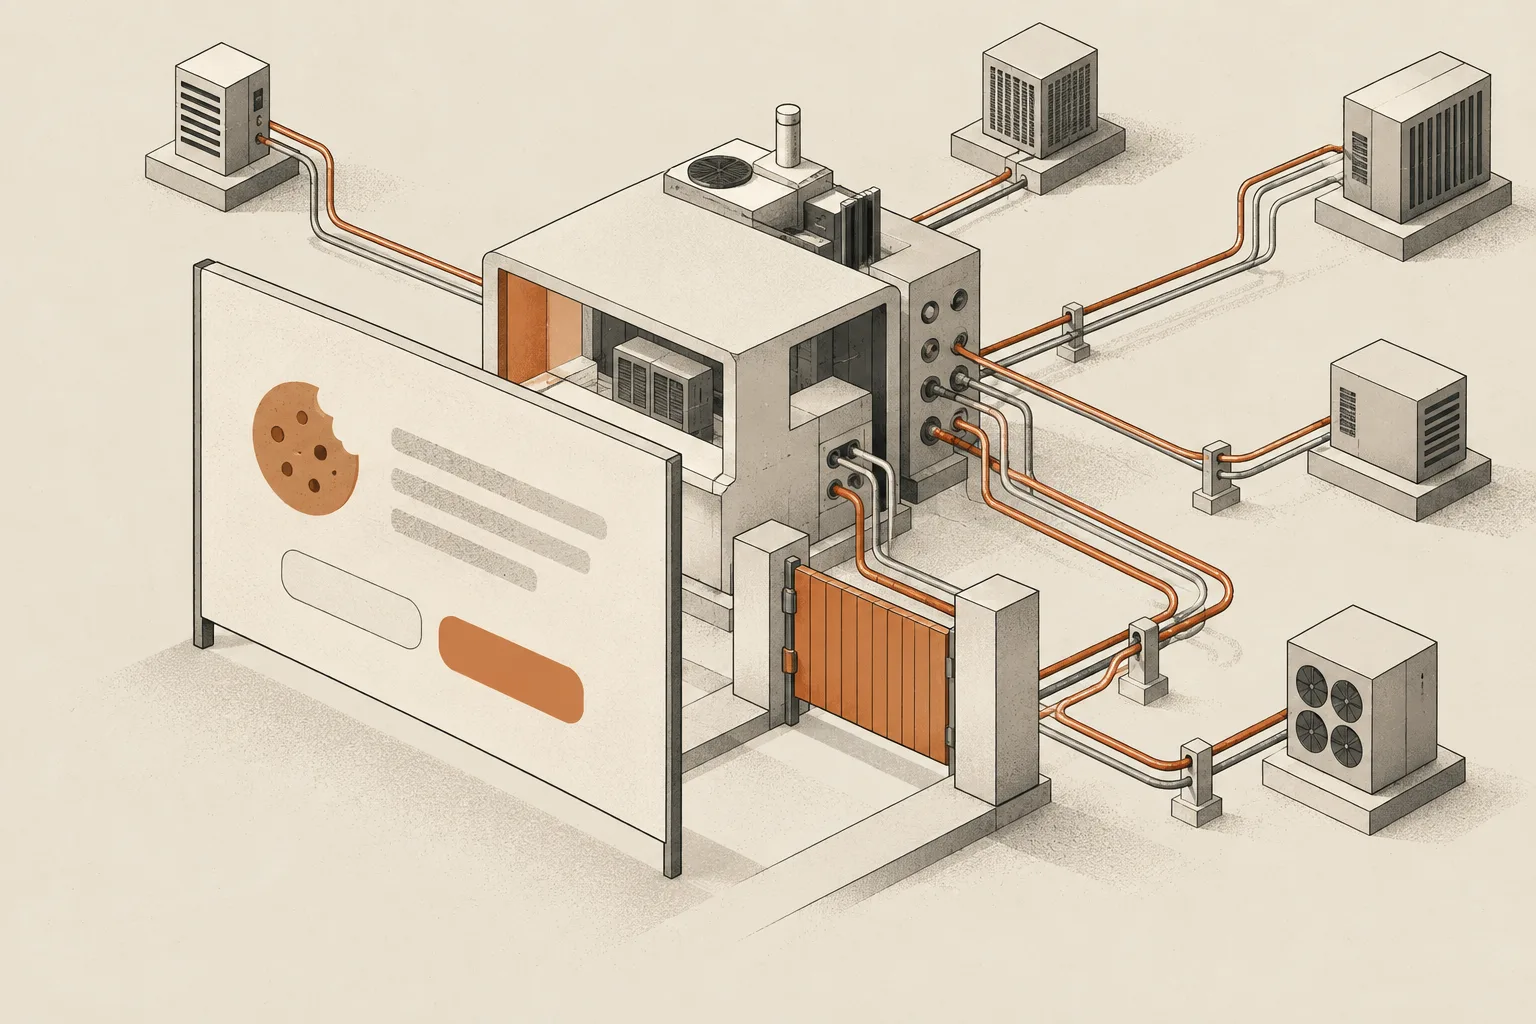
Eine Website kann ein ansprechendes Cookie-Banner anzeigen und dennoch Google, Meta, eine Video-Plattform oder einen anderen Dritten kontaktieren, bevor der Besucher eine Entscheidung trifft. Das Banner ist nur die Schnittstelle. Der eigentliche Test ist das Verhalten der Seite darunter.
Für ein deutsches Publikum ist der Ausgangspunkt nicht, ob ein bestimmtes Cookie existiert. Abschnitt 25 TDDDG befasst sich mit dem Speichern von Informationen auf oder dem Zugreifen auf Informationen von einem Gerät des Nutzers. Eine Zustimmung ist in der Regel erforderlich, es sei denn, die Maßnahme dient ausschließlich der Übermittlung einer Kommunikation oder ist unbedingt erforderlich, um einen ausdrücklich vom Nutzer angeforderten Dienst bereitzustellen.
Dieser Artikel erklärt, was ein Entwickler überprüfen kann. Es handelt sich um technische Hinweise, nicht um eine rechtliche Einschätzung einer bestimmten Website.
Zusammenfassung
- Ein Zustimmung-Banner ist kein Beweis dafür, dass zustimmungsabhängige Skripte blockiert sind.
- Testen Sie den ersten Seitenaufruf, Ablehnen, Akzeptieren, Widerruf und einen Rückbesuch als separate Zustände.
- Anfragen, Pixel, lokaler Speicher, Fingerabdruck und Einbettungen sind wichtig, nicht nur Cookies.
- Notwendige Dienste sollten einzeln dokumentiert werden. “Wir brauchen Analysen” macht Analysen nicht technisch notwendig.
- Ein nützlicher Audit liefert reproduzierbare Netzwerkbeweise und eine Liste zur Behebung, nicht einen generischen Compliance-Score.
Das Banner und die Website sind zwei verschiedene Systeme
Die Einhaltung hängt davon ab, ob die Implementierung die Wahl respektiert, nicht davon, ob die Seite ein Modal enthält. Die Leitlinien der deutschen Datenschutzbehörden zum Cookie-Banner besagen, dass zustimmungsabhängige Skripte blockiert werden sollten, solange das Banner angezeigt wird, und erst nach einer aktiven Zustimmungsaktion ausgeführt werden dürfen.
Das schafft eine einfache technische Anforderung: Der Zustimmungsstatus muss das Laden von Skripten und Ressourcen steuern. Ein Banner auszublenden, einen Button-Klick aufzuzeichnen und jede Integration unabhängig zu laden, ist kein Zustimmungsmanagement.
Was vor jedem Klick getestet werden sollte
Öffnen Sie einen sauberen Browser-Kontext und zeichnen Sie jede externe Anfrage auf, bevor Sie mit dem Banner interagieren. Dies erfasst den häufigsten Implementierungsfehler: Skripte, die starten, bevor der Zustimmungsmanager bereit ist.
Überprüfen Sie:
- Netzwerk-Anfragen an Analyse-, Werbe-, Sitzungswiederholungs-, Chat-, Karten-, Video-, Schriftarten- und CDN-Domains;
- Cookies, die von Erstanbietern und Dritten erstellt wurden;
- localStorage, sessionStorage, IndexedDB und andere Browser-Speicher;
- Pixel und serverseitige Tracking-Anrufe;
- Preconnect-, Preload- und iframe-Aktivitäten;
- Identifikatoren oder vollständige Seiten-URLs, die in Anfrageparametern gesendet werden;
- ob ein Tag-Manager vorhanden ist und welche Tags er auslöst.
Externe Schriftarten verdienen Aufmerksamkeit, auch wenn sie kein Marketing-Cookie setzen. Das Laden einer Schriftart von einem Drittanbieter stellt dennoch eine Netzwerk-Anfrage dar und gibt Verbindungsdaten wie die IP-Adresse des Besuchers an diesen Anbieter weiter. Das Selbst-Hosting einer lizenzierten Schriftart ist oft die einfachere technische Wahl.
Ablehnen muss ein anderes Ergebnis produzieren
Eine funktionierende Ablehnungsaktion ändert das beobachtbare Verhalten der Seite. Wiederholen Sie die gleiche Erfassung, nachdem Sie optionale Zwecke abgelehnt haben, und vergleichen Sie das Anfrageprotokoll und den Speicherstatus.
| Testzustand | Erwartetes technisches Ergebnis |
|---|---|
| Frischer Besuch | Zustimmungspflichtige Dienste bleiben blockiert |
| Alle optionalen ablehnen | Optionale Dienste bleiben blockiert und die Präferenz bleibt bestehen |
| Nur Analysen akzeptieren | Analysen dürfen geladen werden, Werbung und andere nicht ausgewählte Dienste nicht |
| Alle akzeptieren | Genehmigte optionale Dienste dürfen geladen werden |
| Später widerrufen | Neue optionale Verarbeitung stoppt und die gespeicherte Wahl ändert sich |
Der Vergleich sollte anbieter-spezifisch sein. Ein einzelnes grünes Abzeichen mit der Aufschrift “bestanden” verbirgt zu viel. Der Audit sollte zeigen, welche Domain kontaktiert wurde, in welcher Phase, von welchem Seitenkomponenten und unter welchem Zustimmungsstatus.
Cookies sind nicht der gesamte Umfang
Ein Scanner, der nur document.cookie überprüft, wird wichtige Aktivitäten übersehen. Abschnitt 25 TDDDG bezieht sich allgemeiner auf das Speichern von Informationen in oder den Zugriff auf Informationen von Endgeräten. Die DSK-Leitlinien weisen auch darauf hin, dass zustimmungsabhängige Verarbeitung Pixel und Fingerabdruckmethoden umfassen kann, nicht nur Cookies.
Für Entwickler bedeutet dies, Technologien nach Verhalten zu inventarisieren:
- Browser-Speicher;
- Anfrage-Beacons und Tracking-Pixel;
- Geräte- oder Browsermerkmale, die zur Erkennung verwendet werden;
- Eingebettete Medien, die direkt mit einem anderen Anbieter verbunden sind;
- SDKs und Skripte, die Seiten-, Referrer- oder Gerätedaten übertragen;
- serverseitige Weiterleitungen, die durch das Browserereignis ausgelöst werden.
Das Wort “Cookie” überlebt, weil Nutzer es erkennen. Der technische Audit muss über das Etikett hinausblicken.
Streng notwendig ist eine enge technische Behauptung
Ein Dienst ist nicht streng notwendig, nur weil das Unternehmen ihn nützlich findet. Das deutsche Gesetz sieht eine Ausnahme vor, wenn der Zugriff oder das Speichern unbedingt erforderlich ist, um einen ausdrücklich vom Nutzer angeforderten digitalen Dienst bereitzustellen.
Eine praktische Inventarisierung sollte für jede Technologie aufgezeichnet werden:
| Feld | Beispiel für nützliche Beweise |
|---|---|
| Dienst | Schutz der Kontaktformular-Sitzung |
| Zweck | Verhindern von doppelten oder gefälschten Einsendungen |
| Gerätezugriff oder Speicherung | Erstanbieter-Sitzungstoken |
| Auslöser | Nutzer öffnet und sendet das Formular |
| Behauptete Grundlage | Streng notwendig für die angeforderte Formularfunktion |
| Aufbewahrung | Nur Sitzung |
| Anbieter | Erster Anbieter oder benannter Verarbeiter |
Dies klärt die rechtliche Analyse nicht, zwingt jedoch die Implementierungsbehauptung, spezifisch und überprüfbar zu werden.
Die Datenschutzerklärung muss mit dem Laufzeitverhalten übereinstimmen
Ein technisch korrektes Banner kann immer noch mit unvollständiger Dokumentation koexistieren. Vergleichen Sie das Live-Anfrageinventar mit dem Datenschutzhinweis und der Zustimmungsschnittstelle.
Achten Sie auf Abweichungen:
- Ein Anbieter wird geladen, ist aber nicht offengelegt;
- Der Hinweis beschreibt Analysen als standardmäßig deaktiviert, aber die Anfrage wird sofort ausgelöst;
- Eine Sprache listet andere Dienste oder Aufbewahrungsfristen als eine andere auf;
- Eine Richtlinie nennt einen alten Anbieter, der nicht mehr im Code vorhanden ist;
- Das Banner gruppiert nicht verwandte Zwecke in einer einzigen Wahl;
- Es gibt keine brauchbare Möglichkeit, die Entscheidung später zu ändern.
Für mehrsprachige Seiten sollte jede Sprachversion als Teil desselben Systems behandelt werden. Eine Übersetzung eines veralteten Datenschutzhinweises reproduziert die Abweichung, anstatt sie zu lösen.
Ein wiederholbarer Entwickler-Audit
Das Ergebnis sollte ein Testprotokoll sein, das eine andere Person reproduzieren kann. Ein nützlicher Workflow ist:
- Beginnen Sie mit einem neuen Browser-Profil und deaktivierten Erweiterungen.
- Bewahren Sie das Netzwerkprotokoll auf und erfassen Sie den ersten Ladeprozess, ohne zu klicken.
- Exportieren Sie Anfragen, Antwort-Header, Cookies und Browser-Speicher.
- Wiederholen Sie nach Ablehnen, selektiver Zustimmung, Alle akzeptieren und Widerruf.
- Ordnen Sie jede externe Anfrage ihrem auslösenden Skript oder Komponenten zu.
- Vergleichen Sie das Laufzeitverhalten mit dem Banner und der Datenschutzerklärung.
- Protokollieren Sie die genaue Seite, den Zeitstempel, die Region, den Browser, den Zustimmungsstatus und die Testversion.
- Testen Sie nach der Behebung erneut und bewahren Sie beide Beweis-Sets auf.
Nennen Sie das Ergebnis nicht eine rechtliche Zertifizierung. Ein Browser-Test kann technische Beweise und Dokumentationsabweichungen finden. Er kann nicht jede rechtmäßige Grundlage, organisatorische Maßnahme, vertragliche Bedingung oder Tatsache über die Offline-Verarbeitung bestimmen.
Was ein automatisierter Scanner Ihnen sagen kann und was nicht
Automatisierung ist hervorragend darin, wiederholbares Browserverhalten zu beobachten, aber schwach bei rechtlichen Schlussfolgerungen ohne Kontext.
| Scanner kann erkennen | Scanner kann nicht von sich aus beweisen |
|---|---|
| Anfragen vor der Zustimmung | Dass jeder Verarbeitungszweck rechtmäßig ist |
| Cookies und Browser-Speicher | Dass ein Vertrag oder eine DPA angemessen ist |
| Unterschiede zwischen Ablehnen und Akzeptieren | Dass die Formulierung der Zustimmung in jedem Kontext gültig ist |
| Nicht offengelegte oder unerwartete Domains | Den vollständigen Datenlebenszyklus der Organisation |
| Fehlende Widerrufssteuerungen | Dass das gesamte Unternehmen DSGVO-konform ist |
Die ehrliche Ausgabe ist ein Beweisbericht: beobachtete Fakten, wahrscheinliches Problem, Quelle, Schweregrad und eine Notiz zur manuellen Überprüfung, wo Kontext erforderlich ist.
Häufig gestellte Fragen
Braucht jede deutsche Website ein Cookie-Banner?
Nein. Wenn die Seite keine zustimmungsabhängige Speicherung oder den Zugriff darauf durchführt und keine anderen zustimmungsabhängigen Verarbeitungen erfordert, kann das Hinzufügen eines Banners unnötig sein. Die Implementierung sollte dem tatsächlichen Technologieinventar folgen.
Kann Google Analytics geladen werden, bevor der Besucher auf Akzeptieren klickt?
Gehen Sie nicht davon aus, dass dies möglich ist. Bestimmen Sie, welche Speicherung, welcher Zugriff und welche Verarbeitung personenbezogener Daten erfolgt, welche Konfiguration verwendet wird und ob eine gültige Grundlage ohne Zustimmung tatsächlich zutrifft. Die sicherere Implementierungsstandard ist, optionale Analysen zu blockieren, bis die erforderliche Zustimmung vorliegt.
Ist ein Ablehnen-Button auf der ersten Ebene erforderlich?
Die Zustimmung muss freiwillig gegeben werden, und die Ablehnung sollte nicht irreführend erschwert werden. Die Details der Schnittstelle sollten anhand der aktuellen regulatorischen Leitlinien und der genauen Verarbeitung der Seite überprüft werden. Aus technischer Sicht sollte eine sofortige, testbare Möglichkeit bereitgestellt werden, ohne optionale Dienste fortzufahren.
Ist das Laden von Google Fonts ein Cookie-Problem?
Es kann kein Cookie beinhalten, aber der Browser kontaktiert dennoch einen externen Server. Überprüfen Sie es als externen Datenfluss. In vielen Projekten entfernt das Selbst-Hosting diese Anfrage und vereinfacht sowohl die Leistungs- als auch die Datenschutzprüfung.
Kann ein Scanner die DSGVO-Konformität zertifizieren?
Nein. Er kann beobachtbares technisches Verhalten dokumentieren und Abweichungen kennzeichnen. Ein glaubwürdiger Dienst trennt deutlich automatisierte Ergebnisse von rechtlichen und organisatorischen Prüfungen.
Offizielle Quellen
- Abschnitt 25 TDDDG: Schutz der Privatsphäre in Endgeräten
- Volltext TDDDG
- Leitlinien der deutschen Aufsichtsbehörden zu Cookie-Bannern und Zustimmungstools
- DSK-Leitlinien für Anbieter von Telemedien, Version 1.1
- DSGVO auf EUR-Lex
Wenn Sie wissen möchten, was Ihr Banner tatsächlich steuert, beginnen Sie mit Beweisen aus einer sauberen Browsersitzung. Starten Sie den kostenlosen Website-Check: Er öffnet Ihre Startseite ohne Auswahl und nach „Ablehnen“ und listet jede Anfrage und jedes Cookie auf. Für alle Seiten und Einwilligungszustände fragen Sie ILF Studio nach einem vollständigen technischen Audit.