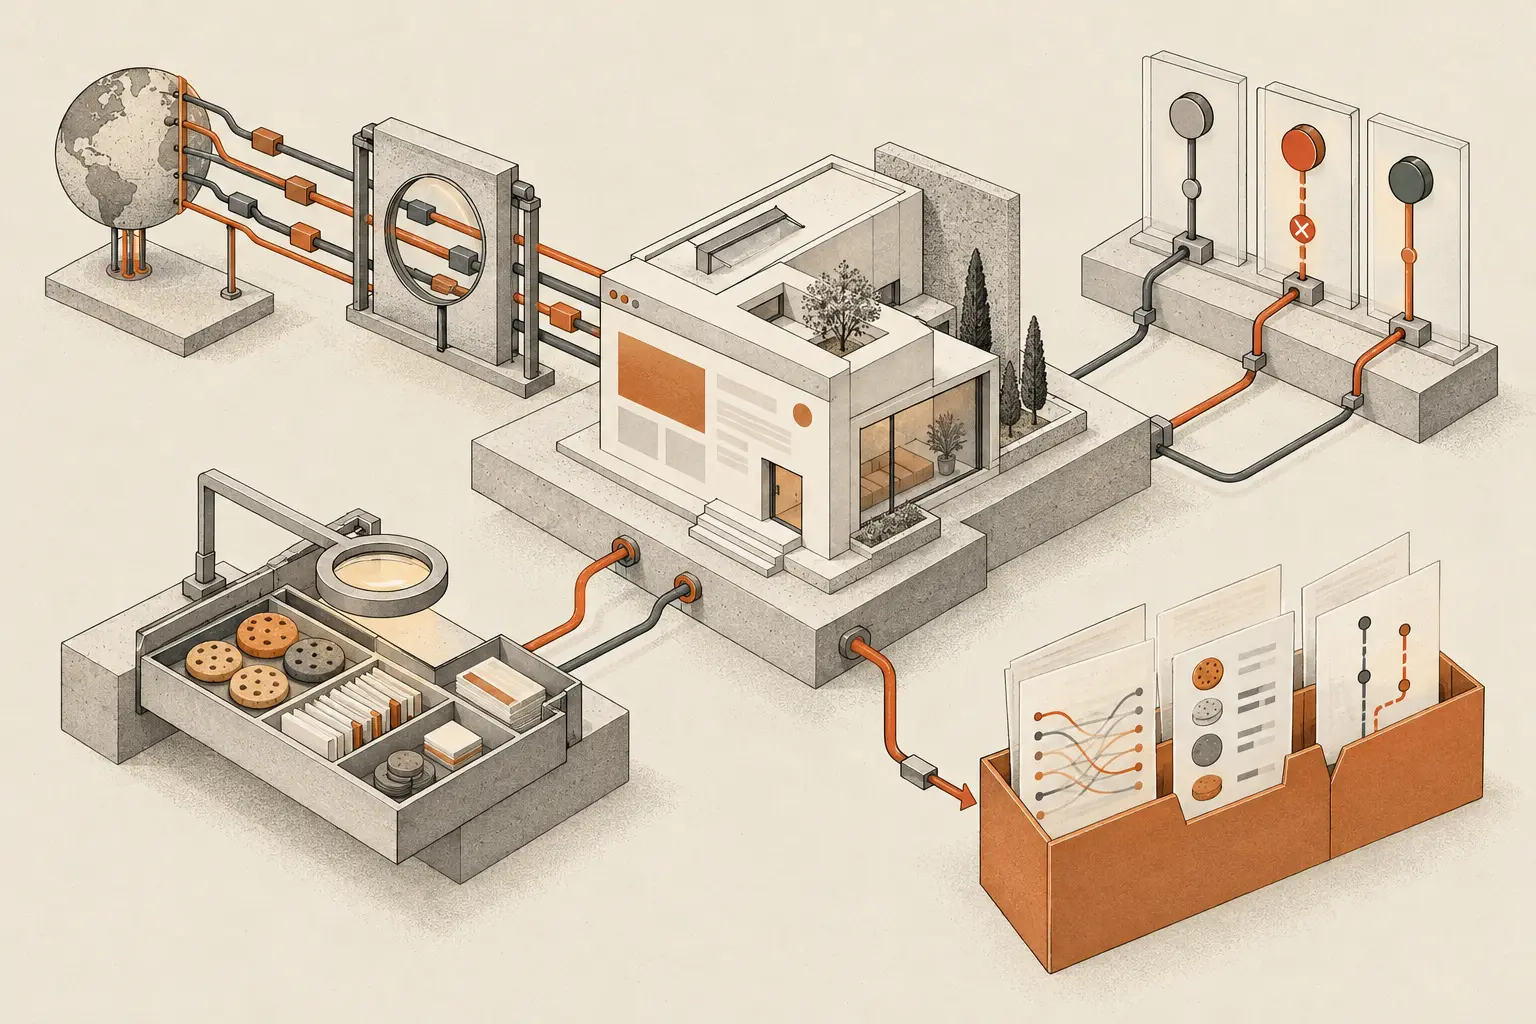
Eine Seite kann völlig statisch aussehen, während sie stillschweigend fünf oder zehn externe Unternehmen kontaktiert. Eine Schriftartdatei stammt von Google. Ein YouTube-Vorschaubild kommt von YouTube. Eine Karte, ein Analyse-Skript, ein Chat-Widget oder ein Spam-Filter initiiert eine weitere Verbindung. Jede Anfrage kann technische Daten offenbaren, bevor der Besucher auf etwas geklickt hat.
Das praktische Problem ist nicht, dass jede externe Anfrage automatisch rechtswidrig ist. Es ist vielmehr so, dass viele Website-Betreiber nicht wissen, welche Anfragen existieren, wann sie ausgelöst werden oder warum sie notwendig sind. Eine Datenschutzerklärung kann ein System nicht genau beschreiben, das niemand kartiert hat.
Dieser Artikel ist ein technischer Leitfaden, kein rechtliches Gutachten. Er zeigt, was Entwickler beobachten und ändern können. Die rechtlichen Grundlagen, die Notwendigkeit und die Formulierungen müssen jedoch fallbezogen überprüft werden.
Beginnen Sie mit dem Netzwerk, nicht mit der Plugin-Liste
Fazit: Dokumentieren Sie, was der Browser bei einem sauberen ersten Besuch tatsächlich kontaktiert.
Eine WordPress-Plugin-Liste oder ein Tag-Manager-Arbeitsbereich ist nur ein Inventar bekannter Konfigurationen. Sie erfasst nicht die Ressourcen, die durch Themes, Page-Builder, injizierte Skripte, Einwilligungstools und Drittanbieter-Einbettungen hinzugefügt wurden. Sie sagt auch nichts über das Timing aus.
Öffnen Sie die Seite in einem neuen Browser-Kontext, aktivieren Sie “Protokoll beibehalten” in den Entwicklertools und laden Sie sie mit dem Netzwerk-Panel auf. Tun Sie dies, bevor Sie etwas akzeptieren oder ablehnen. Gruppieren Sie Anfragen nach Domain und überprüfen Sie die Initiatoren. Der Initiator zeigt oft, welches Skript, Stylesheet oder Frame die Anfrage erstellt hat.
Wiederholen Sie die Erfassung nach jeder Datenschutzentscheidung. Ein nützliches Beweismaterial enthält mindestens:
| Testzustand | Was es offenbart |
|---|---|
| Frischer Besuch, keine Wahl | Standardverhalten vor der Einwilligung |
| Alle ablehnen | Ob optionale Dienste weiterhin blockiert bleiben |
| Ausgewählte Kategorien akzeptieren | Ob die Kategoriensteuerung funktioniert |
| Alle akzeptieren | Vollständiges Drittanbieter-Inventar |
| Einwilligung widerrufen | Ob zukünftige Anfragen gestoppt werden |
Speichern Sie die HAR-Datei, Screenshots, Test-URL, Zeitstempel und Browser-Version. Eine Behauptung wie “Analyse ist blockiert” lässt sich viel einfacher verteidigen, wenn sie auf einen reproduzierbaren Test verweist.
Google Fonts können eine vermeidbare Verbindung herstellen
Fazit: Wenn eine Schriftart für das Design wichtig ist, ist es in der Regel die sauberere technische Wahl, sie von Ihrer eigenen Domain zu bedienen.
Ein Stylesheet von fonts.googleapis.com kann den Browser anweisen, Dateien von fonts.gstatic.com abzurufen. Der Besucher verbindet sich daher mit einer Infrastruktur außerhalb des direkten Stacks des Website-Betreibers. Das Ersetzen des Imports durch lokal gehostete, ordnungsgemäß lizenzierte Schriftartdateien entfernt diese Laufzeitabhängigkeit.
Das lokale Hosting macht das Asset auch zu einem Teil Ihres Bereitstellungs-, Cache- und Leistungsprozesses. Reduzieren Sie die Schriftart auf das, was das Design benötigt, und setzen Sie sinnvolle Fallback-Schriftarten. Überprüfen Sie dann, dass kein alter Import in einem Theme oder Page-Builder-Block überlebt hat.
Behaupten Sie nicht, dass lokale Schriftarten die gesamte Website konform machen. Sie entfernen einen Datenfluss. Der Rest der Seite muss weiterhin überprüft werden.
Analysen müssen der Wahl des Besuchers entsprechen
Fazit: Ein Banner ist irrelevant, wenn die Analyseanfrage bereits ausgeführt wurde.
Analysen können direkt auf eine Website gelangen, über einen Tag-Manager, durch eine Framework-Integration oder über ein Marketing-Plugin. Das Blockieren nur eines sichtbaren Skripts kann einen anderen Pfad aktiv lassen. Testen Sie sowohl die Netzwerk-Anfragen als auch den Client-seitigen Speicher, bevor eine Wahl getroffen wird.
Nach § 25 TDDDG in Deutschland erfordert das Speichern von Informationen auf oder der Zugriff auf Informationen von einem Endgerät des Nutzers in der Regel die Einwilligung, es sei denn, der Vorgang ist für den vom Nutzer angeforderten Dienst unbedingt erforderlich. Fragen zur DSGVO bleiben dann für jede Verarbeitung personenbezogener Daten. Die Unterscheidung ist wichtig: Die Einwilligung für den Zugriff auf Geräte und eine rechtliche Grundlage gemäß DSGVO sind miteinander verbunden, aber sie sind nicht dasselbe.
Die Technik kann die rechtliche Grundlage nicht allein entscheiden. Sie kann sicherstellen, dass die Implementierung die Entscheidung genau befolgt: kein optionales Tag vor dem erforderlichen Signal, kein doppelter Loader und keine Wiederbelebung nach der Ablehnung.
Einbettungen sind Seiten innerhalb Ihrer Seite
Fazit: Laden Sie eine interaktive Drittanbieter-Einbettung nicht, bis der Besucher danach fragt, wenn eine Vorschau ausreicht.
Ein YouTube-Video, eine Google-Karte, ein Buchungs-Widget oder ein sozialer Beitrag kommen häufig als iframe. Das Laden des iframes gibt dem Anbieter die Möglichkeit, Anfragedaten zu erhalten und eigenen Code auszuführen. Datenschutzverbesserte Modi können einige Verhaltensweisen reduzieren, aber sie verwandeln ein externes iframe nicht in ein lokales Asset.
Ein robustes Muster ist eine zweistufige Einbettung:
- Rendern Sie ein lokal gehostetes Vorschaubild und eine kurze Erklärung.
- Laden Sie das iframe erst nach einem expliziten Klick oder der relevanten Einwilligungswahl.
- Stellen Sie einen normalen externen Link für Besucher bereit, die die Einbettung nicht laden möchten.
Der Platzhalter darf sein Vorschaubild nicht von demselben Drittanbieter abrufen. Andernfalls untergräbt die Vorschau ihren eigenen Zweck.
Häufig übersehene Quellen
Fazit: Die stillen Abhängigkeiten sind oft wichtiger als die offensichtlichen Marketing-Tags.
Überprüfen Sie Folgendes während einer Ersterfassung:
- CDN-gehostetes JavaScript und CSS
- Icon-Bibliotheken und Remote-Schriftarten
- Video-, Karten- und Podcast-Player
- CAPTCHA- und Anti-Spam-Dienste
- Chat-, Buchungs- und Support-Widgets
- Zahlungs- oder Bewertungsabzeichen
- A/B-Tests, Heatmap- und Sitzungswiederholungs-Tools
- Fehlerverfolgung und Anwendungsüberwachung
- Remote-Bilder, Avatare und soziale Vorschauen
Einige sind für eine angeforderte Transaktion unerlässlich. Andere sind ersetzbar oder können auf Interaktion warten. Diese Klassifizierung erfordert sowohl einen Produktverantwortlichen als auch einen Datenschutzbeauftragten. Die Aufgabe des Entwicklers besteht darin, den tatsächlichen Fluss offenzulegen und die vereinbarte Kontrolle umzusetzen.
Entfernen, lokal speichern, verzögern oder dokumentieren
Fazit: Jede externe Anfrage sollte eine explizite Behandlung haben.
Verwenden Sie vier technische Optionen:
| Behandlung | Wann es passt | Überprüfung |
|---|---|---|
| Entfernen | Der Dienst bietet keinen bedeutenden Wert | Domain verschwindet aus allen Erfassungen |
| Lokalisieren | Statisches Asset kann rechtlich von Ihrem Stack bereitgestellt werden | Anfrage geht nur an Ihren kontrollierten Host |
| Verzögern | Dienst ist optional oder interaktionsgesteuert | Keine Anfrage vor dem Trigger |
| Dokumentieren | Verbindung bleibt nach rechtlicher Überprüfung bestehen | Hinweis, Anbieteraufzeichnung und Laufzeit stimmen überein |
„Dokumentieren“ ist keine technische Lösung für eine ungerechtfertigte Anfrage. Es bedeutet, dass das beibehaltene Verhalten einen Eigentümer, einen Zweck und eine überprüfte Grundlage hat.
Ein kleiner Regressionstest verhindert, dass das Problem zurückkehrt
Fazit: Behandeln Sie unerwartete Drittanbieter-Domains wie jede andere Produktionsregression.
Erstellen Sie eine Erlaubenliste erwarteter Hosts für den Zustand ohne Einwilligung. Ein Browser-Test kann wichtige Vorlagen laden, Hostnamen sammeln und fehlschlagen, wenn eine neue externe Domain erscheint. Der Test bestimmt nicht die Rechtmäßigkeit, fängt jedoch versehentliche Ergänzungen während eines Theme-Updates oder eines Marketing-Experiments ab.
Führen Sie ihn auf der Startseite, der Kontaktseite, der Artikelvorlage und jeder Seite mit Karten oder Videos aus. Testen Sie nach Änderungen an den Einwilligungstools und größeren Abhängigkeitsaktualisierungen erneut.
Häufig gestellte Fragen
Ist jede Drittanbieter-Anfrage ein Verstoß gegen die DSGVO?
Nein. Die Antwort hängt von den Daten, dem Zweck, der Notwendigkeit, der rechtlichen Grundlage, dem Empfänger und dem Übertragungskontext ab. Die Anfrage ist ein Beweis für einen Datenfluss, kein rechtliches Urteil.
Erfordert Google Fonts ein Cookie-Banner?
Der stärkere technische Schritt besteht darin, eine unnötige externe Schriftanfrage zu entfernen, indem lizenzierte Dateien lokal gehostet werden. Ob eine spezifische Implementierung eine Einwilligung erfordert, ist eine rechtliche Bewertung, die nicht allein durch den Domainnamen von einem Scanner entschieden werden kann.
Ist der datenschutzfreundliche Modus von YouTube ausreichend?
Er kann das Verhalten des Anbieters ändern, aber der Browser verbindet sich weiterhin mit einem externen Dienst, wenn das iframe geladen wird. Ein Klick-zu-laden-Platzhalter gibt dem Besucher eine klarere Kontrolle.
Kann ein Crawler alle Drittanbieter finden?
Nein. Einige Dienste erscheinen erst nach Interaktion, auf bestimmten Vorlagen, für bestimmte Standorte oder nach einem verzögerten Skript. Kombinieren Sie automatisiertes Crawlen mit manuellen zustandsbasierten Tests.
Offizielle Referenzen
- DSGVO-Text
- § 25 TDDDG
- DSK-Leitfaden für Telemediendienstanbieter
- EDPB Datenschutz durch Technik und durch datenschutzfreundliche Voreinstellungen
Möchten Sie Beweise statt eines Plugin-Inventars? Starten Sie den kostenlosen Website-Check und sehen Sie, welche Drittanbieter Ihre Startseite vor der Einwilligung kontaktiert. Lesen Sie danach was Entwickler in einem technischen DSGVO-Website-Audit überprüfen können und warum ein Cookie-Banner nicht dasselbe ist wie funktionierende Einwilligungssteuerungen.