Wenn ein Unternehmen ein Cookie-Banner auf seiner Website einrichtet, dauert der Funktionstest meistens zehn Sekunden. Jemand öffnet die Startseite im Inkognito-Fenster, sieht das Banner am unteren Bildschirmrand, klickt auf „Akzeptieren“ oder „Ablehnen“, beobachtet, wie das Fenster verschwindet, und hakt die Aufgabe als erledigt ab.
Selbst viele kommerzielle Compliance-Scanner tun kaum mehr, als die Seite einmal aufzurufen und die Cookies aufzulisten, die in der ersten Sekunde gesetzt werden. Genau diese Einmal-Prüfung übersieht jedoch die technischen Fehler, die zu Abmahnungen, Datenschutzbeschwerden und Datenverlusten im Marketing führen.
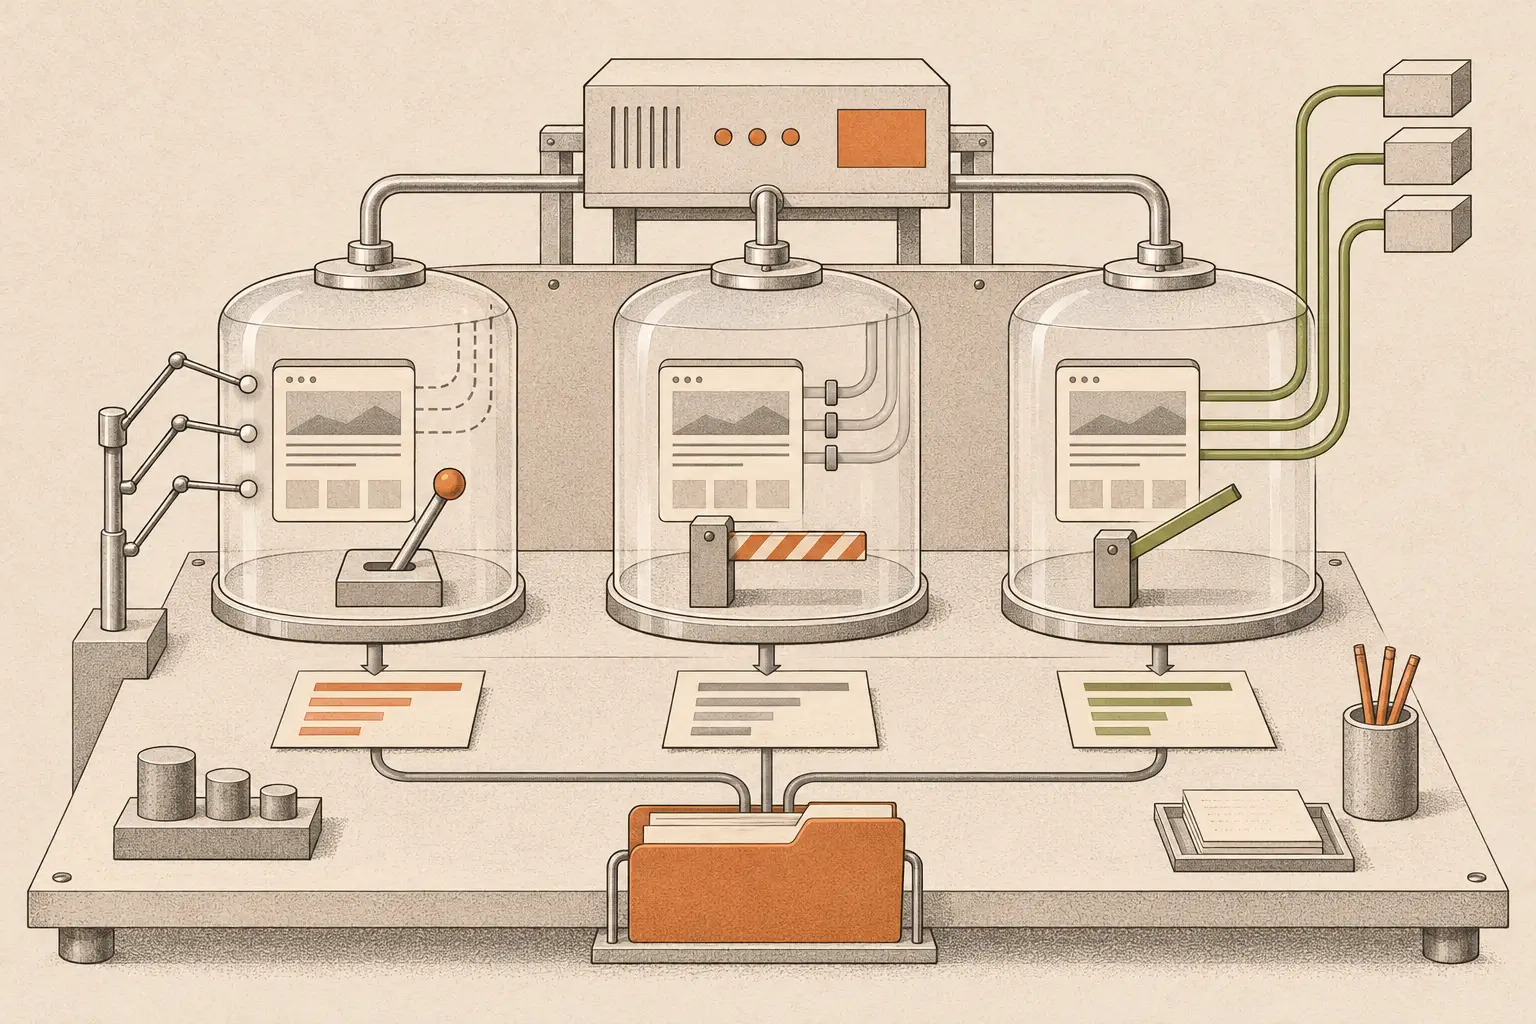
Um zu wissen, was eine Website tatsächlich mit Besucherdaten macht, müssen drei getrennte Browser-Zustände nacheinander geprüft werden: was in den ersten acht Sekunden passiert, solange der Besucher nichts anklickt (Unberührt), was direkt nach dem Klick auf Alle ablehnen geschieht und was nach dem Klick auf Alle akzeptieren feuert. Erst der Vergleich aller drei Zustände in einem isolierten Browser deckt Tracker auf, die vor der Einwilligung starten, Ablehnen-Buttons, die nur das Fenster ausblenden, und fehlerhafte Tag-Regeln, die selbst nach einer Zustimmung keine Conversions messen.
Wichtigste Erkenntnisse
- Warum Einzel-Scans scheitern: Ein einmaliger Seitenabruf kann nicht unterscheiden, ob ein Tracking-Skript unzulässig vor der Einwilligung feuert oder korrekt auf die Entscheidung des Nutzers wartet.
- Die drei Pflicht-Zustände im Audit: Jede technische DSGVO-Prüfung muss Netzwerkaufrufe, Cookies,
localStorageundsessionStoragein drei Szenarien erfassen:Zustand 1: Unberührt (vor Einwilligung),Zustand 2: Alle ablehnenundZustand 3: Alle akzeptieren. - Die Falle des kosmetischen Ablehnen-Buttons: In rund 30 % fehlerhaft eingerichteter Google-Tag-Manager-Setups blendet ein Klick auf „Ablehnen“ zwar das Banner aus, startet im Hintergrund aber trotzdem Analyse-Skripte oder speichert Werbe-IDs im
localStorage. - Schutz der Messdaten in Zustand 3: Die Prüfung des Zustands
Alle akzeptierenist für das Marketing ebenso wichtig, da übereifrige Skript-Sperren häufig das Conversion-Tracking für Nutzer blockieren, die ausdrücklich zugestimmt haben.
Warum ein einzelner Seitenaufruf keine Cookie-Konformität belegen kann
Ein einzelner Seitenaufruf erfasst lediglich eine statische Momentaufnahme der ersten Sekunde und bleibt blind für zeitverzögerte Timer, fehlerhafte Ablehnen-Regeln und das Verhalten beim Wechsel auf eine Unterseite.
Wie wir bereits in unserem Leitfaden zum technischen DSGVO-Website-Audit gezeigt haben, verrät der Blick in die schriftliche Datenschutzerklärung niemals, welche Drittanbieter-Skripte tatsächlich im Browser ausgeführt werden. Beim Cookie-Banner entscheiden Zeitpunkt und Nutzerinteraktion über die Rechtmäßigkeit:
- Verzögerte Trigger vor der Einwilligung (
setTimeoutund Scroll-Events): Manche Tag-Manager verzögern das Feuern von Meta Pixel, LinkedIn Insight Tag oder Hotjar lediglich um drei Sekunden oder bis zu einer Scrolltiefe von 200 Pixeln, in der Hoffnung, dass der Besucher bis dahin auf „Akzeptieren“ geklickt hat. Ein Scanner, der die Seite nach einer Sekunde schließt, meldet null Tracker, während ein echter Besucher beim Lesen der Überschrift ohne Einwilligung erfasst wird. - Optisches Ausblenden ohne technische Sperre: Ein Klick auf „Alle ablehnen“ oder „Nur notwendige“ muss mehr bewirken als
display: noneauf dem Banner-Element. Er muss die Signale des Google Consent Mode v2 zuverlässig aufdeniedhalten und verhindern, dass Marketing-Tags beim Aufruf weiterer Unterseiten nachgeladen werden. - Speicherung außerhalb klassischer HTTP-Cookies: Moderne Tracking-Skripte legen Besucher-IDs und Sitzungsmerkmale häufig in
window.localStorage,sessionStorageoder IndexedDB ab, sobald Cookies blockiert sind. Wer nurdocument.cookieprüft, übersieht diese Kennungen vollständig.
Das Drei-Zustands-Prüfprotokoll mit Playwright im Detail
Ein automatisiertes Playwright-Audit startet isolierte Browser-Kontexte, um jeden ausgehenden HTTP-Request, jedes gesetzte Cookie und jeden Speichereintrag in allen drei Interaktionszuständen lückenlos aufzuzeichnen.
Statt uns auf manuelle Stichproben in den Browser-Entwicklertools zu verlassen, führen wir ein deterministisches Prüfskript aus, das jeden Zustand reproduzierbar durchläuft:
Zustand 1: Der unberührte Zustand (Baseline vor Einwilligung)
Das Skript öffnet die Ziel-URL in einem neuen Chromium-Profil mit europäischer IP-Adresse, wartet volle acht Sekunden und scrollt bis zur Seitenmitte, ohne das Cookie-Banner anzuklicken.
- Was passieren muss: Es dürfen ausschließlich technisch notwendige Erstparteien-Abrufe (HTML, CSS, lokal eingebundene Schriften, notwendige Sitzungs- oder Sicherheits-Cookies) stattfinden.
- Was in der Praxis häufig fehlschlägt: Google Analytics 4 (
/g/collect), Meta Pixel (connect.facebook.net), Google Fonts (fonts.googleapis.com), eingebettete YouTube-Videos (youtube.com) oder Chat-Widgets laden sofort beim Seitenaufbau, noch bevor der Besucher das Banner überhaupt gelesen hat.
Zustand 2: Der Ablehnen-Zustand (Widerspruch & Persistenz beim Seitenwechsel)
Im zweiten Schritt sucht das Skript die Ablehnen-Schaltfläche im Banner („Alle ablehnen“, „Nur essenzielle“, „Ablehnen“), klickt sie an, wartet fünf Sekunden und navigiert anschließend über einen internen Link auf eine zweite Unterseite derselben Domain.
- Was passieren muss: Ein rein funktionelles Präferenz-Cookie oder ein
localStorage-Eintrag speichert die Ablehnung, das Banner bleibt auf der zweiten Seite geschlossen, und auf beiden Seiten feuert kein einziger Analyse- oder Marketing-Request. - Was in der Praxis häufig fehlschlägt: Wir finden regelmäßig Websites, bei denen
Zustand 1sauber ist, der Klick auf „Alle ablehnen“ jedoch einen allgemeinen GTM-Klick-Trigger (gtm.click) auslöst, der versehentlich Marketing-Tags startet, weil die Regel auf „jeden Banner-Button-Klick“ statt auf die gewährte Einwilligungskategorie prüft. In anderen Fällen geht die Ablehnung beim Wechsel auf die zweite Unterseite verloren.
Zustand 3: Der Akzeptieren-Zustand (Vollständigkeit & Conversion-Prüfung)
Zuletzt startet das Skript eine frische Browsersitzung, klickt auf „Alle akzeptieren“ und protokolliert jede kontaktierte Drittanbieter-Domain, jede Cookie-Laufzeit und jeden Speicherschlüssel.
- Was passieren muss: Die gewünschten Analyse- und Marketing-Tags feuern fehlerfrei, der Consent Mode v2 wechselt auf
granted, und jede aktive Drittanbieter-Domain stimmt mit den im Banner sowie in der Datenschutzerklärung genannten Anbietern überein. - Was in der Praxis häufig fehlschlägt: Entweder laden verwaiste Tracking-Skripte aus früheren Kampagnen, die in der Datenschutzerklärung fehlen (ein klassischer Widerspruch zwischen Datenschutzerklärung und tatsächlichem Laufzeitverhalten), oder eine hastige Entwickler-Korrektur blockiert selbst nach dem Klick auf „Akzeptieren“ sämtliche GA4- und Google-Ads-Conversions.
Die 4 häufigsten Fehlerbilder bei Cookie-Bannern im Produktivbetrieb
Der direkte Vergleich der Netzwerkprotokolle aus allen drei Zuständen zeigt sofort, ob ein Verstoß durch fest im HTML eingebaute Skripte, falsche GTM-Trigger oder fehlerhafte Cookie-Pfade entsteht.
| Fehlerbild | Zustand 1 (Unberührt) | Zustand 2 (Alle ablehnen) | Zustand 3 (Alle akzeptieren) | Technische Ursache im Code |
|---|---|---|---|---|
| 1. Korrekte Umsetzung | 0 Tracking-Requests; 0 optionale Cookies | 0 Tracking-Requests; 1 Ablehnungs-Cookie | Deklarierte Analyse- & Werbe-Tags feuern sauber | Skripte sauber an Einwilligungs-Callbacks gebunden; GTM-Trigger prüfen Consent-Status. |
| 2. Feuern vor Einwilligung (häufigster Fehler) | GA4, Meta Pixel oder YouTube laden sofort | Bereits geladene Tracker laufen im Speicher weiter | Tracker laufen weiter | Tracking-Code direkt im <head> außerhalb der CMP- oder GTM-Blockierung eingebaut. |
| 3. Kosmetischer Ablehnen-Button | 0 Tracking-Requests beim ersten Laden | Analyse oder Session-Recording startet nach Klick auf Ablehnen | Alle Tags feuern | GTM-Trigger reagiert auf das Klick-Event des Buttons ohne Filter auf consent === 'granted'. |
| 4. Gedächtnisverlust auf Seite 2 | 0 Tracking-Requests auf der Startseite | 0 auf der Startseite, aber Tracker starten nach Klick auf Unterseite | Alle Tags feuern | Ablehnungs-Cookie mit falschem path-Attribut gespeichert oder beim Seitenwechsel überschrieben. |
| 5. Kaputtes Tracking trotz Zustimmung | 0 Tracking-Requests | 0 Tracking-Requests | 0 Analyse-Requests (Blindflug im Marketing) | Entwickler hat beim Reparieren einer DSGVO-Warnung das consent update-Event entfernt. |
Optische Sichtprüfung vs. Einzel-Scanner vs. Drei-Zustands-Laufzeitaudit
Ob ein Cookie-Banner auf dem Bildschirm erscheint, sagt nichts über die Einhaltung der DSGVO aus; erst der Vergleich des Netzwerkverhaltens in allen drei Zuständen liefert belastbare Gewissheit.
Einfacher Cookie-Scanner
EinzelaufnahmeLädt die URL ein einziges Mal ohne Klick auf das Banner und ohne Prüfung von Unterseiten.
- Prüft nicht, ob „Alle ablehnen“ wirklich blockiert
- Übersieht scroll- und zeitgesteuerte Skripte
- Ignoriert Kennungen in localStorage und sessionStorage
3-Zustands-Audit in Playwright
Volle InteraktionPrüft Unberührt, Ablehnen und Akzeptieren in isolierten Browsern inkl. Netzwerk- und Speicherabgleich.
- Belegt null Tracking vor Einwilligung und nach Ablehnung
- Prüft die Speicherung der Ablehnung über Unterseiten hinweg
- Bestätigt funktionierendes Conversion-Tracking nach Zustimmung
Häufig gestellte Fragen (FAQ)
Kann unser Ablehnen-Zustand trotz zertifizierter CMP (Cookiebot, Usercentrics, OneTrust) fehlerhaft sein?
Ja. Eine Consent Management Platform (CMP) zeigt lediglich das Auswahlfenster an und übermittelt das Einwilligungssignal. Wenn ein Entwickler oder eine Agentur zuvor ein LinkedIn-Pixel, ein Hotjar-Skript, ein Calendly-Widget oder Google Fonts direkt in den <head>-Bereich des Templates eingebaut hat, ohne das Skript an die Blockierungsattribute der CMP zu binden, feuert dieses Skript sowohl im Zustand Unberührt als auch nach dem Klick auf Alle ablehnen.
Wie verhält sich der Google Consent Mode v2 im unberührten und abgelehnten Zustand?
Im Basic Consent Mode dürfen bis zur ausdrücklichen Einwilligung keinerlei Netzwerkanfragen an Google-Server gesendet werden. Im Advanced Consent Mode werden hingegen bereits vor der Einwilligung cookielose Pings (gcs=G100) an Google übertragen. Nach der strengen Auslegung deutscher und europäischer Aufsichtsbehörden ist das vollständige Blockieren sämtlicher Analyse-Requests bis zum aktiven Opt-in (Basic Mode) die technisch und rechtlich sicherste Einstellung.
Wie oft sollte eine Website ein Drei-Zustands-Audit durchlaufen?
Ein automatisierter Drei-Zustands-Test sollte nach jeder Veröffentlichung im Google Tag Manager, nach dem Einbetten externer Video- oder Buchungs-Widgets sowie nach Template-Updates laufen. Selbst ein einziges neu eingebundenes YouTube-Video auf einer Landingpage kann Vorab-Tracking-Cookies auf einer zuvor sauberen Website auslösen.
Prüfen Sie das echte Verhalten Ihrer Website in allen drei Zuständen
Verlassen Sie sich nicht darauf, dass Ihr Cookie-Banner beim Anklicken optisch verschwindet. Schicken Sie uns Ihre Website-URL. Wir führen ein automatisiertes Drei-Zustands-Audit im Browser durch und liefern Ihnen einen klaren technischen Prüfbericht mit allen Netzwerkaufrufen, Cookies und Speichereinträgen für die Zustände Unberührt, Ablehnen und Akzeptieren.
Informieren Sie sich über unsere Leistungen für Web-Engineering und technische Compliance oder fordern Sie direkt ein technisches Website-Audit an.